“AI正在逼我们还清40年的技术债”,一个两年没人修的老Bug,几天被AI挖成了「致命漏洞」:差点放倒全球近70%的网站

一个在PHP底层运行环境中沉睡了大约两年的内存错误,最近被AI工具在几天之内推到了“致命漏洞”的位置。更令人不安的是,这次发现并非来自某个网站配置失误,而是指向PHP运行环境本身的安全隐患。Wiz随后在WordPress、Drupal和Joomla等常见网站应用上进行了验证,发现攻击者甚至可能在不需要身份验证的情况下发动攻击。
一个沉睡了730天的内存错误,被AI在几天内撬开
这个Bug此前并非无人知晓。它已经存在两年,却始终没有被升级为严重安全事件。原因并不神秘:它看起来只是一个会让程序崩溃的内存错误,离“远程代码执行”还有相当距离。在传统安全研究中,从内存错误走到真正可利用的攻击链,需要大量具体而繁琐的推理。
今年7月,在OpenAI发起的Patch the Planet安全计划支持下,网络安全公司Calif对PHP展开了一次独立安全审计。研究人员Ryan Austin借助AI工具,仅用几天时间就找到了这个内存错误背后的另一种可能性:攻击者可以利用程序处理异常时留下的问题,进一步操纵内存,最终实现远程代码执行(RCE)。
事情的性质由此改变。原本只是让程序崩溃的Bug,现在可能成为攻击者进入服务器的入口;一旦利用成功,攻击者就能执行恶意代码、读取敏感数据,甚至安装恶意软件。随后,Calif又发现了其他可利用路径,并将问题报告给PHP基金会。网络安全公司Wiz和OpenAI也参与了后续验证与分析。最终,这些问题被归纳为PHP2Shell,涉及两个严重的远程代码执行漏洞:CVE-2026-109618和CVE-2026-109619。
从“程序崩溃”到“服务器沦陷”,PHP2Shell浮出水面
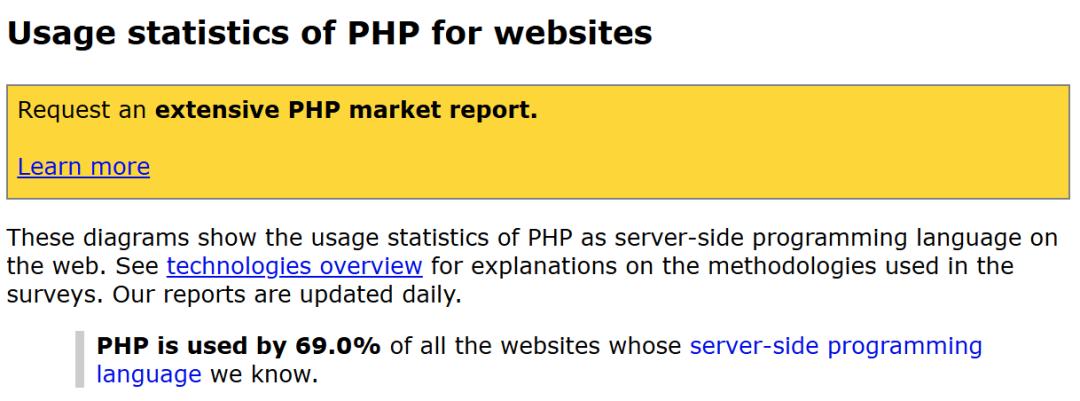
PHP2Shell之所以引发关注,不只因为漏洞本身严重,更因为它击中的是PHP这一底层运行环境。PHP长期支撑着大量网站和应用,标题中“全球近70%的网站”并非夸张修辞,而是对这一生态规模的概括。Wiz在WordPress、Drupal和Joomla上的验证进一步说明,问题并不局限于某一个应用,而是可能沿着PHP运行环境向下传导。
- 攻击门槛被重新评估:研究人员发现,攻击者甚至不需要身份验证就能发动攻击,这意味着暴露在公网上的服务可能直接面对风险。
- 漏洞链条被重新串联:一个原本只导致崩溃的内存错误,被AI辅助分析后串联成远程代码执行路径。
- 影响范围被重新放大:从单一程序异常扩展到常见建站应用,再到PHP底层环境,安全团队不得不重新审视整条依赖链。
换句话说,这不是“某个网站没配好”的局部问题,而是“底层运行环境本身存在安全隐患”的系统性提醒。
专家拆解:AI干的不是玄学,是专家嫌烦的脏活
一个问题随之而来:这个Bug已经存在两年,为什么此前没人把它挖掘成严重漏洞,AI却能在短时间内找到突破口?
哥伦比亚大学计算机科学副教授Suman Jana给出的解释很有意思:不是这个Bug有多么神秘,而是利用它需要做大量非常具体、非常繁琐的推理。想要真正利用内存错误,研究人员必须弄清楚目标程序的内存布局,找到可以跳转的位置,再计算应该按照什么顺序覆盖哪些数据,才能最终控制系统。
这就像发现一扇门没有锁,并不等于你马上就能进屋。你还得搞清楚门在哪里、怎么打开,以及进去之后应该如何行动。Jana认为,AI在这种需要反复分析和推理的任务上表现得相当出色。这并不是什么高深莫测的技术,只是需要大量令人头疼的细节分析,而AI恰好能很好地处理这些工作。
也正因如此,这个Bug长期没有得到足够重视。直到AI工具把那些“专家嫌麻烦”的细活压缩到几天之内,隐藏在崩溃背后的攻击可能性才被真正翻出来。
开源维护者的两难:攻击者提速了,防守方还在靠人力
PHP2Shell暴露出的另一条线索,是开源项目的维护困境。尤其对于PHP这样的开源项目,维护压力更大。很多开源软件被全球大量企业和网站使用,却没有稳定的商业收入来源。维护者需要在有限的人力和资金条件下,长期承担安全审计、Bug修复和版本维护工作。
现在,AI又进一步降低了Bug挖掘的成本。攻击者能用更短时间找到更多Bug,可维护者却不可能凭空增加人手。一边是AI加速的漏洞发现,一边是靠人力逐行排查的防守节奏,差距正在被拉大。
对此,Jana提出了一个建议:应该给防守方更多资源,让他们也能用最先进的AI模型。目前,一些前沿AI实验室已经开始向安全研究人员提供Token额度,帮助他们寻找和分析Bug。Jana认为,这种支持应该进一步扩大,无论是行业联合行动,还是直接提供资金和算力捐赠,都值得鼓励。
不能只让攻击者拥有更先进的AI工具,防守方却还在靠人力一点点排查。这句话放在PHP2Shell事件上,显得格外具体。
真正严重的事故,可能还没来
对于AI能否彻底改变软件安全维护的现状,业内专家们并没有达成一致。约翰斯·霍普金斯大学计算机科学副教授Matthew Green就认为,在真正严重的安全事故发生之前,很多机构恐怕不会主动投入足够资源去解决这些问题。
这也就意味着,PHP2Shell可能只是一个提前响起的警报。AI把“发现漏洞”的成本打了下来,也把“还技术债”的压力推到了台前。一个两年没人修的老Bug,几天被AI挖成致命漏洞,真正值得警惕的不是某一次漏洞披露,而是整个软件生态是否已经准备好用同样的AI速度去修补那些长期被搁置的问题。
