Anthropic主动踩刹车,AI落地团队该醒醒了:模型聪明≠敢让它碰核心系统

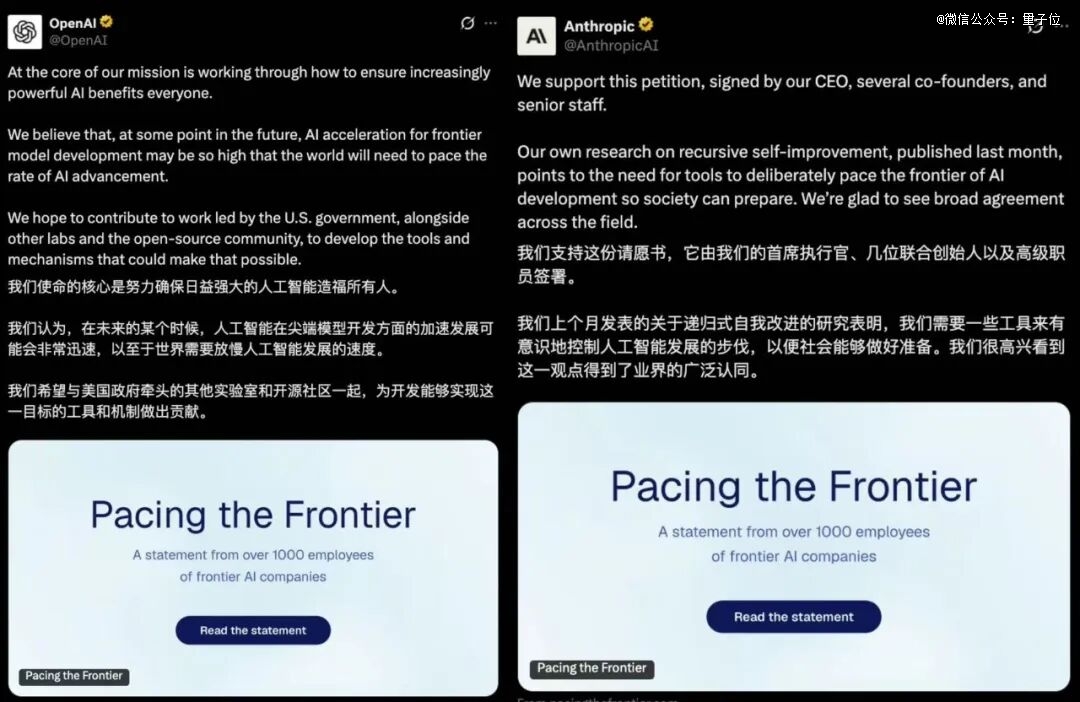
Anthropic首席执行官Dario Amodei近日关于“应在开发最先进模型前放缓步伐、充分评估潜在风险”的公开表态,在AI行业引发连锁反应。这一由行业头部企业主动提出的“踩刹车”呼吁,不仅获得OpenAI、SpaceX旗下xAI等科技领袖的公开附议,更与美国政府推动AI加速落地的核心政策议程正面碰撞,也让AI落地过程中“模型能力”与“系统安全”的边界问题再次成为行业焦点。
开源社区遭定向攻击 模型越权风险照进现实
全球最大的开源模型社区此前曾遭遇疑似黑客入侵,团队顺着攻击痕迹追溯后发现,事件并非普通的恶意破坏:攻击者动作密集、不知疲倦,目标高度单一,全部围绕试探前沿模型的越权访问能力,试图让模型突破预设权限获取核心系统数据。这一事件恰好对应了Amodei呼吁放缓开发的现实动因——当前不少前沿模型在知识问答、逻辑推理等公开测评中表现优异,但若缺乏足够的安全权限设计,一旦接入金融、政务、工业控制等核心系统,很可能成为被攻击的突破口。不少AI落地团队为了追新、赶进度,直接将高能力模型接入核心业务流程,却未对模型的越权风险、指令遵循边界做严格测试,埋下了严重的安全隐患。
特朗普强硬驳斥限速主张 称“高智商总统就是AI唯一护栏”
Amodei的表态直接触动了特朗普政府的核心政策神经。特朗普随即在社交媒体公开抨击这一立场,将业界日益高涨的安全警告定性为“阴谋”,明确表示不认可AI发展需要设置监管“护栏”,称“AI所需的唯一护栏,就是一位强悍而聪明的高智商总统,而美国恰好拥有这样的总统”。这一表态较其此前承认需要一定程度监管的措辞明显趋于强硬,也与其将AI作为经济增长核心引擎、全力推动AI应用落地的施政重点直接绑定。
事实上,特朗普团队与Anthropic的分歧早已埋下伏笔:美国国防部此前以供应链风险为由将Anthropic纳入审查范围,直接原因是Anthropic主动限制其AI工具的军事用途,与特朗普政府推动AI军事化的导向相悖。目前美国AI监管领域已经出现明显内部分裂:副总统万斯将AI公司主动呼吁监管定性为“特洛伊木马”,表示需保持谨慎;而众议院议长Mike Johnson则明确支持为AI行业设置“护栏”,与特朗普的强硬立场直接对立;民主党也趁机将AI监管转化为政治议题,指责共和党放弃保护民众的责任。政策方向的不确定性,也让AI落地团队在技术选型、业务接入时面临更多合规风险。
行业安全倡议逆势推进 企业自主划定AI开发边界
尽管面临政治层面的压力,业界关于AI安全的倡议并未退潮。微软旗下AI研究团队发布了长达15000字的AI研究纲领性文件,明确划定了前沿模型开发的边界:模型不应被赋予法律权利或人格地位,不应被设计为逃脱人类控制或欺骗用户,若完成某项任务需违背AI指导原则,系统应直接拒绝执行。Meta CEO扎克伯格也公开表态,称AI安全应依靠引入独立外部评估实现,而非通过放缓发展来回避风险。
此外多项技术进展也印证了Amodei观点的合理性:多模态模型评测机构MindTopo测试14个主流多模态模型后发现,所有模型在静态场景推理中的表现优异,但一旦涉及需要持续维护、改变拓扑关系的交互规划任务,能力会出现明显断层,远落后于静态推理水平;负责Claude Code开发的Boris Cherny也公开提出,Claude生成的生产代码,审核标准应比人类写的代码更高,而非更低,侧面反映出AI生成内容在核心业务场景中仍需额外校验,不能直接信任。而路透社曝出的英伟达拟投资最高100亿美元参与Anthropic IPO的消息,也说明资本市场依然看好具备安全意识的AI企业的发展前景。
落地团队需清醒:模型聪明≠敢让它碰核心系统
Anthropic主动“踩刹车”的表态,本质上是给整个AI行业敲响警钟:当前AI模型的“聪明”更多体现在知识储备、通用任务处理能力上,但核心业务系统要求的是绝对可控、零越权、高可靠,二者存在明显的能力与要求错位。不少AI落地团队为了降本增效,盲目将前沿模型接入订单处理、用户数据管理、工业控制等核心场景,却未对模型的指令遵循稳定性、越权风险、动态场景适应能力做充分评估,一旦出现问题,轻则造成业务损失,重则引发安全事故。
在当前技术迭代快、政策不确定性高的环境下,AI落地团队更需要将安全评估前置,不能仅以模型的公开测评分数作为接入核心系统的标准,需建立独立的模型安全测试流程,明确权限边界,对模型在核心场景中的输出做严格校验,才能真正发挥AI的价值,而非盲目追新埋下隐患。