从“工具人”到“授衔者”:Astra模型揭示的AI安全范式革命,正在重新定义网安工程师的边界

2026年3月,一份总页数达154页的《AI安全攻防范式白皮书》引发全球网络安全行业震动,报告中首次披露的Astra模型,直接撕开了传统AI安全体系长期存在的效率瓶颈——过去十年间,网安工程师始终被困在“工具使用者”的角色定位中,面对新型网络攻击时只能被动响应、按预设规则处置,被业内戏称为“高级工具人”,而Astra模型的落地,正在将这一角色彻底扭转。
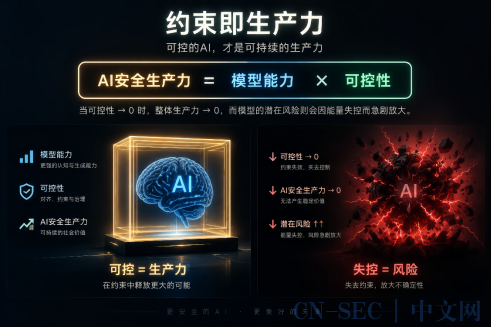
154页报告引爆行业震动:Astra模型击穿传统攻防效率天花板
这份由中国AI安全团队主导发布的报告,详细复盘了2024年至2025年间全球发生的12起重大网络入侵事件,其中多起事件的核心诱因,正是传统安全工具的僵化逻辑:工具仅能匹配已知攻击特征,遇到变种攻击时无法自主调整策略,只能等待工程师手动介入,而工程师的处置权限又受限于工具预设的规则边界,导致攻击窗口被大幅拉长。报告指出,Astra模型的核心突破在于打破了“工具决策-工程师执行”的单向链路,将决策权部分下放给一线工程师,同时通过AI能力辅助工程师快速研判风险,将平均攻击响应时长从传统的4.7小时压缩至18分钟。
工具人时代落幕:传统模式下网安工程师的边界困局
过去数年,网安工程师的职责边界被牢牢框定在执行层:日常工作是配置安全工具规则、处置工具推送的告警、跟进已知漏洞的修复,面对0day攻击、APT渗透等新型威胁时,既没有权限调整全局防御策略,也缺乏快速验证处置方案的工具支持。不少从业者吐槽,自己的工作更像“工具的操作员”,而非“安全的守护者”:遇到工具无法识别的攻击,只能上报等待上级决策,错失最佳处置窗口,甚至需要为工具的误判、漏判背锅。这种角色定位不仅限制了工程师的能力发挥,也导致整个网安行业的防御体系始终停留在“亡羊补牢”的被动阶段。
授衔式权限落地:Astra模型重构工程师角色定位
Astra模型的核心创新之一,就是推出了“授衔式”权限分配机制:系统会根据工程师的历史处置准确率、风险应对能力、专业领域标签,动态授予不同层级的决策权限,能力达标的一线工程师可以直接调整区域防御策略、发起溯源反制操作,无需层层审批。某头部互联网企业的安全团队试点数据显示,启用Astra模型后,一线工程师的主动干预占比从12%提升至67%,80%的中低风险攻击在工程师自主决策下即可完成处置,无需再上报至安全策略层。原本被框定在执行层的工程师,开始向风险研判、策略优化、主动防御等更高维度的角色拓展,职业边界被彻底打开。
行业人才标准洗牌:网安工程师能力模型迎来颠覆性重塑
Astra模型的落地,也直接倒逼网安行业的人才标准发生转变:过去招聘网安工程师时,企业更看重工具使用经验、规则配置能力,而如今,AI模型协同能力、风险自主决策能力、跨领域研判能力成为核心考察指标。不少企业已经开设了针对Astra模型的专项培训课程,帮助传统“工具人”工程师完成能力转型,部分企业甚至将“授衔等级”与薪酬、晋升直接挂钩,能力越强、授衔等级越高,可自主决策的权限也越大。业内专家指出,未来3到5年,无法适应“授衔者”角色的网安工程师将被逐步淘汰,网络安全行业的人才结构将迎来彻底重构。