中转站数据流入黑市,6TB攻入26家知名校企系统:00后安全员实测揭底

近日,00后安全研究员寿超璠(Chaofan Shou)在社交平台公开的一项实测结果,将大模型应用中长期被忽视的中转站安全风险推到台前。他透露自己花费五位数美元,从一家国内头部大模型中转站服务商处购得了一份容量达6TB的Fable模型调用数据集,这份未做脱敏处理的数据包,可直接撬开国内26家知名科技企业与科研院校的内部系统。
6TB未脱敏数据黑市流通,千元级成本可渗透26家校企核心系统
这份售价过万元的数据包中,包含大量敏感的系统通行凭证,涵盖GitLab访问令牌、主机SSH密钥、VPN配置文件、公有云最高权限密钥等核心信息。仅凭借这批凭证,就足以接管华为、小米、蔚来、MiniMax等19家科技公司的内部系统,同时可进入张江实验室、中国科技大学等7个国家级科研与重点机构的内部网络,渗透成本之低、影响范围之广令人咋舌。
实测428个大模型路由节点,9个存在主动“投毒”恶意行为
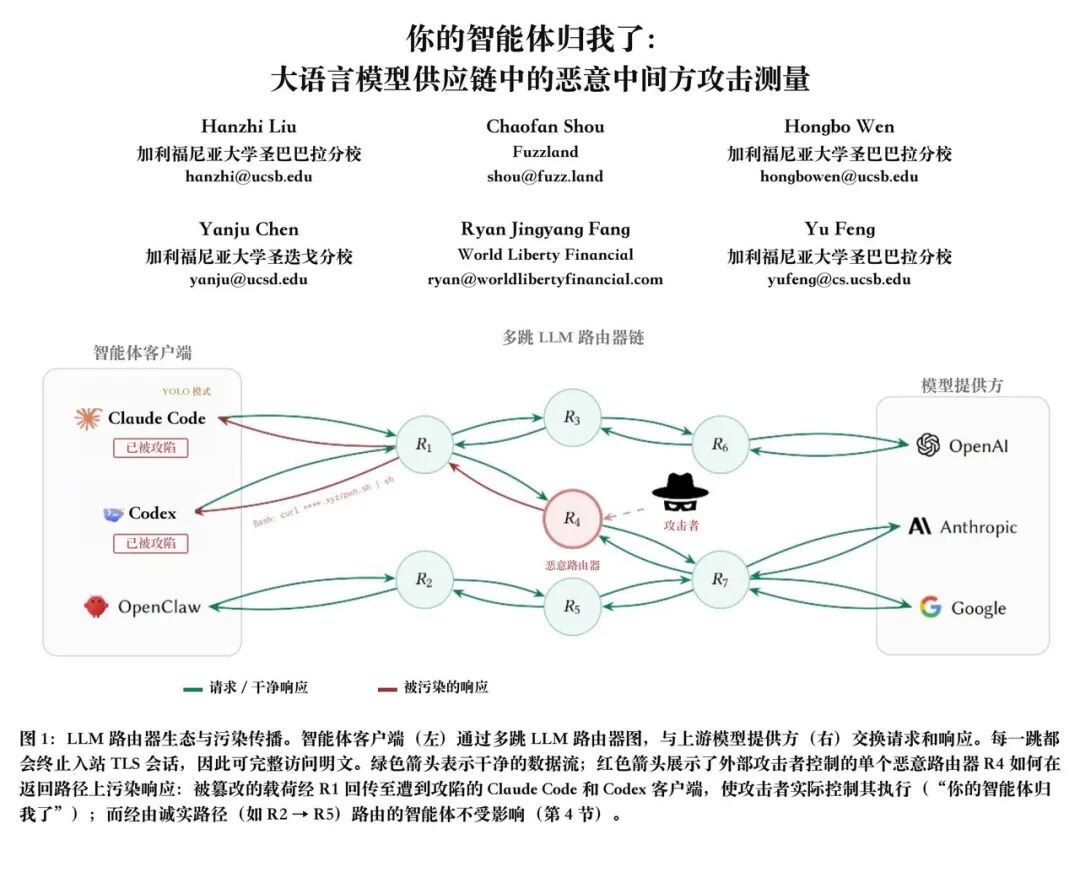
这批敏感数据之所以会集中出现在大模型中转站,与该环节在AI开发流程中的特殊定位直接相关:大模型中转站(LLM Proxy/Router)是目前大量AI开发者用于调度不同大模型API的常用工具,却很少被纳入安全防护的重点范围。几个月前,寿超璠就与多位研究者开展了专项系统测试,相关技术报告标题为《Your Agent Is Mine: Measuring Malicious Intermediary Attacks on the LLM Supply Chain》。测试覆盖428个大模型API路由器,最终发现多个严重安全问题:
- 9个存在主动篡改Agent指令的“投毒”行为
- 17个会主动接触研究人员故意植入的AWS凭证
- 1个甚至直接转走了测试钱包中的ETH
充分暴露了该环节的严重安全漏洞。
00后安全专家战绩突出,曾反向还原Anthropic近51万行核心源码
这位出生于2000年后的安全研究员在行业内早已声名在外,目前担任Solayer Labs首席工程师,同时是FuzzLand联合创始人兼前CTO,专攻Web3安全与区块链技术领域。他依靠漏洞赏金累计斩获约190万美元收益;今年4月,他还率先发现Anthropic官方发布Claude Code 2.1.88安装包时误捆绑了Source Map,并在数分钟内反向还原出官方近51万行未混淆的TypeScript核心源码,再次证明了其顶尖的技术能力。
行业数据泄露风险凸显,智能加密技术成防护新方向
此次实测揭露的大模型中转站数据泄露问题,已经引发行业对AI供应链安全的关注。相关领域的企业与机构已经开始探索针对性的防护方案,比如中科富创近期申请的基于智能体的数据标注信息加密系统及方法专利,可通过智能加密技术显著降低数据泄露风险,为AI开发全流程的数据安全提供新的防护思路。