Vicaro

Vicaro是面向企业部署、编排与治理自主AI员工的平台,覆盖Slack与Microsoft Teams,并以确定性CEL策略护栏和零信任凭证隔离保障AI员工可控运行。
访问官方网站
扫码查看

Vicaro是什么
Vicaro是一个企业级平台,核心目标不是提供单点聊天机器人,而是把“自主AI员工”作为可部署、可编排、可治理的企业劳动力来管理。它让AI员工进入Slack与Microsoft Teams等协作入口,在真实工作流中执行任务,同时由平台统一约束权限、策略与凭证。
其关键特点可概括为:
- 跨协作平台部署:将自主AI员工接入Slack与Microsoft Teams,贴近企业日常沟通与协作场景。
- 统一编排:对多个AI员工的任务、协作关系与执行流程进行组织管理,避免分散失控。
- 治理优先:通过确定性CEL策略护栏,对AI员工可执行的动作进行明确约束。
- 零信任凭证隔离:AI员工不直接暴露长期凭证,降低密钥泄露与越权访问风险。
核心能力
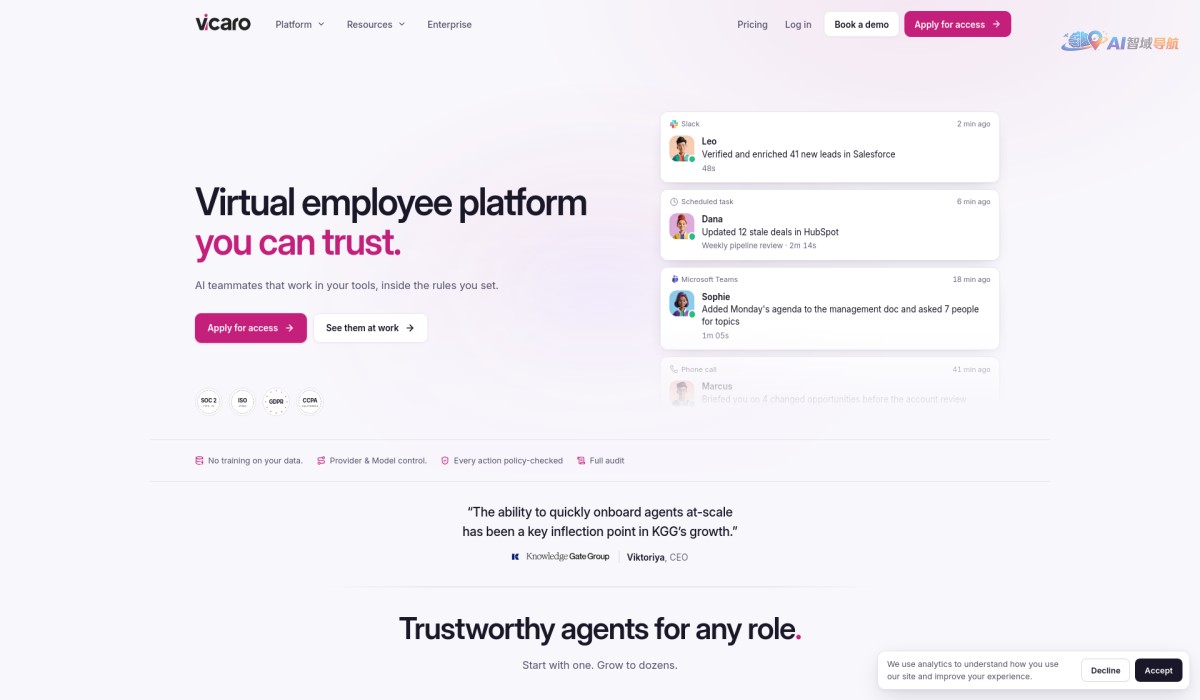
部署、编排与治理一体化
Vicaro将自主AI员工的落地过程拆分为可管理的平台能力,而非依赖零散脚本或单点配置。
| 能力维度 | 具体表现 |
|---|---|
| 部署 | 在Slack与Microsoft Teams中上线AI员工,承接协作场景中的任务 |
| 编排 | 组织AI员工之间的任务分工、执行顺序与协作流程 |
| 治理 | 通过策略、权限与凭证隔离机制约束AI员工行为 |
| 管控 | 面向企业环境提供统一管理视角,减少跨平台分散管理 |
这种一体化设计使AI员工既能保持自主执行能力,又不会脱离企业治理边界。
治理与安全机制
确定性CEL策略护栏
Vicaro使用CEL表达策略护栏,让AI员工在执行关键动作前接受确定性判断,而不是仅依赖模型自行理解规则。
- 策略明确:将允许、拒绝与边界条件写成可执行策略。
- 结果确定:同一策略条件下给出一致判断,便于复核与治理。
- 执行前约束:在AI员工采取动作前进行策略校验,降低越界风险。
- 便于维护:策略可随企业权限模型与流程要求持续调整。
零信任凭证隔离
零信任凭证隔离强调“默认不信任、按需授权、隔离凭证”。
- AI员工不直接持有长期敏感凭证。
- 凭证由隔离层管理,按任务与策略进行受控使用。
- 遵循最小权限原则,减少不必要的系统访问。
- 降低凭证泄露后横向扩散的风险,提升企业接入外部系统时的安全性。
部署与使用流程
从接入到治理的典型路径
- 定义AI员工职责:明确其在Slack或Microsoft Teams中承担的任务与协作边界。
- 配置CEL策略护栏:设定可执行动作、禁止动作与审批边界。
- 接入零信任凭证隔离:以隔离方式管理访问凭据,避免长期凭证暴露。
- 编排协作流程:组织多个AI员工之间以及与人类成员之间的任务衔接。
- 持续治理与优化:根据运行情况调整策略、权限与编排逻辑。
适用场景与价值
Vicaro适合希望在协作平台中引入自主AI员工,同时又要求安全、可控、可治理的企业场景,例如内部服务台、跨团队协作支持、流程化任务处理与知识型工作辅助。
其核心价值在于:
- 可控自主:AI员工可自主执行,但受确定性策略护栏约束。
- 跨平台一致:在Slack与Microsoft Teams中保持统一的部署与治理方式。
- 安全接入:通过零信任凭证隔离降低敏感凭证暴露风险。
- 企业级治理:把AI员工纳入平台化管理,而不是放任单点工具扩散。
